
情報提供:
インディゴソリューションズ株式会社(本社:東京都港区、代表取締役CEO:井澤 智也、以下「インディゴソリューションズ」)は、KELA株式会社(本社:東京都港区、執行役員 COO:廣川 裕司、以下「KELA」)と販売代理店契約を2026年10月13日に締結し、KELAグループのサイバーセキュリティ製品の取り扱いを開始します。
対象となる統合型のサイバー脅威エクスポージャー管理(CTEM)を実現する製品ポートフォリオは、サイバー脅威インテリジェンス(CTI)プラットフォーム「KELA Platform」と、外部アタックサーフェス管理(EASM)プラットフォーム「ULTRARED」、サードパーティリスク管理(TPRM)サービス「SLING」で構成されます。
インディゴソリューションズは、セキュリティ分野の知見を生かし、お客様の外部公開リスクの把握から、製品の導入、検出結果に基づく対策の優先順位づけ、運用体制づくり、人材育成までを支援します。
■背景
クラウドの利用拡大やリモートワーク、M&Aによるグループ拡大などに伴い、企業がインターネットに公開しているIT資産を把握し続けることは難しくなっています。システム管理部門が把握していない資産や、更新されないまま残った機器が、攻撃の入口になることもあります。警察庁の「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、ランサムウェアの感染経路が特定された事例の84%が、VPN機器またはリモートデスクトップ経由によるものであり、企業・組織が自社のアタックサーフェス全体を継続的に可視化・把握することの重要性が浮き彫りになっています。経済産業省も2026年11月に「個人情報の漏えい等につながる不正アクセスへの対策について」を公表し、不正アクセスを防ぐために対策を徹底するよう注意喚起を行いました。
一方で、IT資産やその脆弱性を発見するだけでは、どのセキュリティ上の問題に優先的に対処すべきかを判断することはできません。企業・組織は、侵害された認証情報や攻撃者の活動といった脅威インテリジェンスに加え、攻撃者がその脆弱性について活発に議論しているか、実際に悪用しているか、外部からの到達可能性、実際の悪用可能性、潜在的な影響などを総合的に考慮し、対策の優先順位を決定する必要があります。また、限られたリソースの中で、こうしたリスク評価と対策・改善のサイクルを継続していくためには、自動化された堅牢な運用プロセスと、担当者の専門知識を組み合わせることが不可欠です。
■取り扱うKELAグループの製品
KELAグループは、イスラエルに本社を置き、サイバー脅威インテリジェンス、外部アタックサーフェス管理、サードパーティリスク管理を専門とするサイバーセキュリティ企業グループです。2015年の設立以来蓄積してきた独自の脅威インテリジェンスと、攻撃者の視点から弱点や悪用可能性を検証する技術を組み合わせることで、企業・組織が攻撃を受けてから対応する従来の防御にとどまらず、攻撃が発生する前に先手を打つセキュリティ対策を実践できるよう支援するソリューションを提供しています。
サイバー脅威インテリジェンス「KELA Platform」
ダークウェブやアンダーグラウンドフォーラムなど、攻撃者が活動する場を常時監視し、漏えいした認証情報やランサムウェアのリーク情報、攻撃者同士のやり取りなど、自社や取引先に関わる脅威情報を可視化します。
CTEMプラットフォーム「ULTRARED」
エージェントの導入が不要なクラウドサービス(SaaS)です。お客様のドメインを起点に、お客様が保有するIT資産を継続的に発見・評価・分類します。主な機能は以下のとおりです。
・ 関連ドメインやサブドメイン、グループ会社の資産など、把握できていない外部公開資産まで自動で洗い出す
・ アプリケーションとその詳細なバージョン情報をリアルタイムで把握し、資産台帳を作成することで、IT部門が従来の静的な資産リストや第三者による監査の枠を超え、より広範かつ効率的にIT資産を管理できるようにします
・ 攻撃者と同じ手法を用いて、見つかった弱点が実際に悪用できるかを、システムに影響を与えない方法で検証し、誤検知を抑える
・ KELAの脅威インテリジェンスや悪用される可能性の指標を加味して、対処の優先順位をつける
・ 修復後に再検証し、対策が有効だったかを確認する
・ フロンティアAIと組み合わせて、複雑な攻撃チェーンを解析して、悪用可能かどうかを検証する
サードパーティリスク管理「SLING」
取引先のドメインを登録することで、ダークウェブ上で確認された漏えいした認証情報や、取引先が保有するインターネット上の外部公開資産に関する情報を活用し、取引先や自社に追加の評価作業を求めることなく、セキュリティリスクをパッシブかつ継続的に評価・スコアリングします。
■インディゴソリューションズの支援内容
CTEM(Continuous Threat Exposure Management:継続的な脅威エクスポージャー管理)とは、攻撃者から見えている自社の弱点を、一度の診断で終わらせずに管理し続ける取り組みです。対象範囲の設定、資産と弱点の発見、対策の優先順位づけ、悪用可能性の検証、具体的な対策の実施による改善という一連のプロセスを継続的に繰り返します。インディゴソリューションズは、製品の導入にとどまらず、このサイクルがお客様の組織に定着するまでを支援します。
・ 現状把握:外部公開資産と弱点の洗い出し、試験導入(PoC)の設計・実施
・ 優先順位づけ:検出結果に基づく対策の優先順位づけと、改善計画を策定するとともに、インシデント対応における誤検知を低減します。
・ 導入支援・運用定着:製品の導入、修復に向けた技術支援、社内の役割分担や対応手順など、CTEMを継続して回すための運用体制づくり
・ 人材育成:セキュリティ運用を担う人材の育成(教育ブランド「Indigo Academy」のプログラムとして順次提供予定)
・ 共同マーケティング:KELAとの共同セミナーなど
■ 想定するお客様
・ 複数の拠点やグループ会社の外部公開資産を、継続的に把握したい企業
・ 攻撃者が弱点を悪用する前に、リスクの優先順位付けと対処の自動化を進めたい企業
・ セキュリティ人材の不足を補い、限られた人員でも持続可能なセキュリティ運用体制を構築したい企業
・ 侵害の予兆を早期に把握し、フロンティアAIを悪用したサイバー攻撃に備えたい企業
・ 日本政府の能動的サイバー防御の取り組みの対象となり、対応を急ぎ進めたい企業
■ コメント
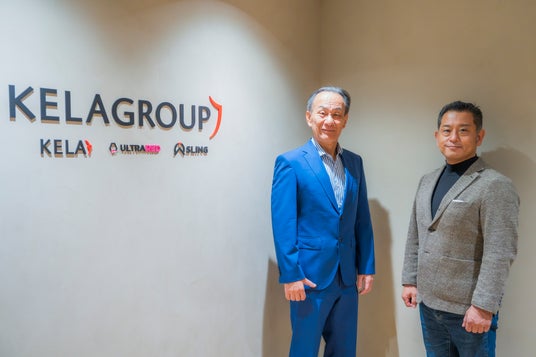
(写真左)KELA株式会社 執行役員COO 廣川 裕司(写真右)インディゴソリューションズ株式会社 代表取締役 井澤 智也
インディゴソリューションズ株式会社 代表取締役CEO 井澤 智也
攻撃の入口は、企業・組織自身が認識していない場所に存在することが少なくありません。KELAグループのソリューションを活用することで、攻撃者の視点から『いま本当に危ないもの』を見極め、対策の優先順位を判断し、具体的なアクションにつなげることができます。当社は単に製品を届けるだけでなく、お客様が自律的にセキュリティ対策を運用し、日本経済に混乱や被害をもたらそうとする攻撃者に対し、顧客が自律的に運用し、継続的に防御できるまで伴走してまいります。
KELA株式会社 執行役員COO 廣川 裕司
このたび、インディゴソリューションズ株式会社を新たな販売パートナーとしてお迎えできることを、大変嬉しく思います。KELAグループの脅威インテリジェンスとリスク管理ソリューションに、同社のコンサルティング、導入・運用支援、人材育成の専門性を組み合わせることで、お客様が攻撃者の視点からリスクを把握し、先手を打つセキュリティ対策を実践できるよう、共に支援してまいります。
■会社概要
インディゴソリューションズ株式会社
インディゴソリューションズは、AI・IT・サイバーセキュリティ・人事領域のコンサルティングと人材育成を手がける企業です。2021年の創業以来、企業が直面するテクノロジーや組織・人材の課題に対し、戦略の策定だけでなく、実行や人材育成まで一貫した支援を行ってきました。現在は、AI・IT・サイバーセキュリティ・人事の専門性を軸に、企業の変革を「構想」で終わらせることなく、現場への実装・定着まで支援しています。インディゴソリューションズ株式会社は2025年7月に設立されました。
・ URL: https://www.idgsols.com/
KELA株式会社
KELAグループは、イスラエルに本社を置くサイバー脅威インテリジェンス企業です。2015年の設立以来、ダークウェブ、アンダーグラウンドフォーラム、サイバー犯罪コミュニティなど、攻撃者が活動する場から独自のサイバー脅威インテリジェンスを収集・分析し、攻撃者の視点から企業・組織の外部リスクを可視化してきました。現在は、CTIを中核に、EASM、CTEM、TPRMなどのテクノロジーを提供し、「攻撃を受けてから守る」だけではなく、「攻撃される前に動く」脅威を先読みするサイバー防御を支援しています。日本法人であるKELA株式会社は2019年に設立されました。
・ URL: https://www.kelacyber.com/ja/
※本文記載の会社名・製品名は、各社の商標または登録商標です。
本件に関するお問い合わせ
インディゴソリューションズ株式会社 広報担当
E-mail:indigo-marketing@idgsols.com
最新ニュース


見る・遊ぶ


買う


暮らす・働く


食べる


みん経トピックス
プレスリリース


